

La nuova truffa su Ricardo: «Mi hanno fregato come un pollo»

La disavventura capitata a un nostro lettore: «Un secondo dopo la vendita ho ricevuto un sms». Dalla falsa conferma di pagamento alla pagina "fake" di Raiffeisen. Ecco come difendersi
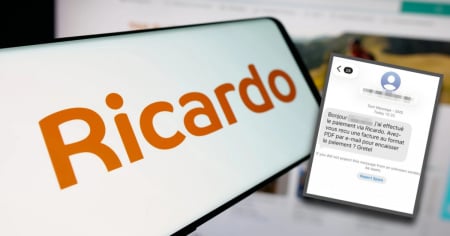
BELLINZONA - «Buongiorno, ho effettuato il pagamento. Hai ricevuto una fattura in formato PDF via e-mail per registrare il pagamento? Gretel».
La prima vendita su Ricardo, il messaggio e la finta fattura
È questo il messaggio ricevuto da un nostro lettore pochi istanti dopo aver venduto un robot da cucina multifunzione su Ricardo.ch, il più importante marketplace svizzero. «È stato tutto molto immediato - commenta - e mi ha fregato proprio per questo: non pensavo di trovarmi di fronte a una truffa».

Un passo indietro. Nei giorni scorsi l’uomo, residente nel Bellinzonese, ha deciso di utilizzare Ricardo per la prima volta per vendere l’elettrodomestico. «Sono un utente nuovo - racconta a Tio.ch - e, dopo nemmeno due ore, mi è arrivata la notifica che l’articolo era stato venduto».
Le pagine fittizie
A quel punto, dopo il messaggio sul telefono, è arrivata anche una mail che sembrava una conferma di pagamento. «Il mio indirizzo e il mio numero di telefono sono dati inseriti sulla piattaforma - precisa il lettore - e, insieme alla mail, c’era anche un allegato che pareva davvero una fattura di incasso».
L’uomo ha quindi seguito i passaggi indicati, ritrovandosi su una pagina di Ricardo completamente fittizia. «Me ne sono accorto dopo: provando a selezionare gli elementi della pagina, sia sulla barra superiore sia su quella interna, non succedeva nulla».
Da lì è stato indirizzato verso una finta procedura Twint, nella quale doveva selezionare il proprio provider. Infine è approdato su una pagina che imitava Raiffeisen e il suo e-banking. A questo punto il vero obiettivo della truffa è diventato abbastanza evidente: ottenere le credenziali bancarie, compresa la password.
«Mi sono sentito un po' un pollo»
«Fortunatamente stavo facendo tutto dal cellulare - sottolinea l’uomo -. A un certo punto, mentre stavo cucinando, ho pensato: "No, adesso non ho tempo, lascio qui un attimo e vado". Alla fine ho deciso di bloccare tutto anche perché, mentre facevo mille altre cose, non ricordavo più se avessi effettivamente inserito il mio PIN e la password. Io mi reputo abbastanza sgamato e, nonostante questo, mi hanno fregato. Mi sono sentito un po’ un pollo. Una persona meno attenta rischia davvero di inserire i dati».
Il nostro lettore ha quindi avvisato subito Ricardo: «Ho mandato tutte le informazioni e mi hanno risposto ringraziandomi per la segnalazione. Mi hanno detto di fare attenzione perché loro non inviano richieste Twint o messaggi di questo tipo».
La risposta di Ricardo
Da noi contattato, Ricardo sottolinea come la truffa descritta «è un caso di phishing, che riguarda tutte le piattaforme online a livello mondiale».
L’obiettivo dei malviventi è «entrare in contatto con un utente online, eventualmente simulare un acquisto, instaurare un rapporto di fiducia e poi, tramite link o codici QR, attirare le vittime su pagine di phishing contraffatte (spesso incredibilmente realistiche) per intercettare dati sensibili e, in ultima analisi, causare un danno finanziario alle vittime».
Le possibilità della truffa
I truffatori hanno contatto il nostro lettore subito dopo la conclusione della vendita: «Senza conoscere il caso specifico, si possono prendere in considerazione le seguenti possibilità: i truffatori tengono d’occhio le offerte in scadenza e cercano di indovinare l’indirizzo e-mail del venditore in base al nome utente per poi contattarlo.
È anche possibile che l’account Ricardo di un acquirente venga sottratto e utilizzato in modo improprio (forse tramite un indirizzo e-mail compromesso da un sito web esterno). In tal caso, il truffatore ha accesso ai dati di contatto del legittimo titolare dell’account Ricardo (= acquirente) e del venditore dell’oggetto in questione».
Quello che non fa mai Ricardo
I dati di contatto personali, come ad esempio il nome, l’indirizzo e-mail e il numero di telefono, non sono visibili pubblicamente su Ricardo, ma vengono mostrati alla controparte solo dopo che la vendita è andata a buon fine, all’interno dell’account utente.
«Nel caso descritto, è probabile che si tratti, come spiegato sopra, di un’appropriazione indebita dell’account dell’acquirente, in cui un truffatore ha accesso all’account utente e quindi ai dati di contatto di entrambe le parti».
È importante sottolineare un aspetto: «Ricardo non invia mai link o richieste di pagamento. Se, in qualità di venditore, si viene invitati a inserire su siti esterni, tramite link o codici QR, le coordinate bancarie, i dati della carta di credito o le credenziali TWINT per ricevere un pagamento, non bisogna farlo: è un chiaro campanello d’allarme».
La procedura corretta di vendita
La procedura ufficiale è la seguente: «Una volta conclusa con successo la vendita, entrambe le parti vengono informate da Ricardo tramite e-mail in merito alla transazione. I dati di contatto della controparte sono poi disponibili nel proprio account utente Ricardo.
Di norma, a questo punto l’acquirente e il venditore si mettono in contatto tra loro e concordano le modalità di pagamento (di solito bonifico bancario anticipato – per il quale il venditore comunica il proprio IBAN – o tramite bonifico Twint)».
I consigli di Ricardo
Gli utenti vittime di phishing «sono invitati a segnalare eventuali tentativi di frode qui su Ricardo e a interrompere immediatamente ogni contatto con il presunto truffatore».
La sicurezza degli utenti su Ricardo è la nostra massima priorità e prendiamo molto sul serio il tema delle frodi. Ogni anno investiamo milioni nel settore della sicurezza informatica. Per le nostre misure di sicurezza complete utilizziamo meccanismi di protezione automatizzati, nonché intelligenza umana e artificiale.
È necessario prestare particolare attenzione:
- Se, in qualità di venditore, si viene invitati a comunicare dati sensibili, come le coordinate bancarie, i dati della carta di credito o le credenziali TWINT, per ricevere un pagamento.
- Se si ricevono link o codici QR via WhatsApp o SMS con la richiesta di aprirli.
- Se vengono proposti metodi di pagamento o di consegna insoliti per concludere una transazione.
- Se si viene messi sotto pressione per concludere una transazione.