

Attacco informatico ad ex consiglieri federali, la Svizzera sotto ricatto

Il furto di dati sensibili dal sistema pensionistico della Confederazione mette a rischio la sicurezza di oltre 100mila fra ex e attuali dipendenti federali. E anche membri del Governo. Registrati i primi casi di truffa.
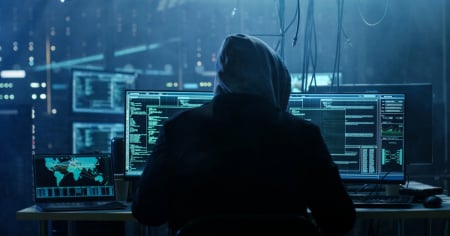
BERNA - Si sta rivelando più grave di quanto inizialmente si pensasse l'attacco informatico che c'è stato nella notte tra il 28 e il 29 settembre.
I responsabili, il gruppo di hacker Akira, hanno rubato circa cento gigabyte di dati compressi delle casse pensioni. Avevano preso di mira i computer della PK Softech AG, una piccola azienda informatica situata nell'agglomerato di Basilea.
La Confederazione ha reso pubblico l'attacco informatico l'8 ottobre, e ora si apprende che le conseguenze per la sicurezza della Svizzera sono molto più serie di quanto comunicato finora.
I giornali del gruppo Tamedia rivelano che il Consiglio federale e le autorità svizzere preposte alla sicurezza ritengono ormai che siano stati sottratti dati personali relativi praticamente a tutti i dipendenti della Confederazione.
Ma non è tutto: queste informazioni sensibili si trovano ora proprio nelle mani degli hacker dai quali le stesse autorità svizzere avevano messo in guardia esattamente un anno fa: il famigerato gruppo Akira.

Bertna aveva raccomandato con fermezza di non cedere ai tentativi di estorsione di Akira e di sporgere denuncia penale. Il gruppo di armamenti Ruag, di proprietà della Confederazione, non ha però seguito questa raccomandazione quando è stato vittima di un attacco informatico negli Stati Uniti. Ha pagato un riscatto ad Akira. Quando la vicenda è diventata pubblica, durante l'estate, sono piovute numerose critiche.
Le persone coinvolte nell'attacco informatico sono state informate in modo incompleto
Stando a quanto scrive oggi la Basler Zeitung, Akira chiede un riscatto anche per i dati delle casse pensioni. Se il pagamento non dovesse arrivare, gli hacker minacciano di pubblicare o vendere le informazioni. Ma le persone coinvolte nell'attacco informatico di fine settembre non sono state finora informate di questa circostanza.
Publica - questo il nome della cassa pensioni della Confederazione - ha sì scritto a oltre 70'000 assicurati attivi, quasi 50'000 pensionate e pensionati e 50'000 ex assicurati. Ma non ha fatto alcun riferimento ad Akira né alle richieste di riscatto. Al contrario, continua ancora oggi a comunicare informazioni basate su un quadro della situazione ormai superato.
«Al momento non si può escludere che i suoi dati personali siano effettivamente stati sottratti», si legge attualmente sul sito web di Publica. «Gli esperti della Confederazione, insieme al fornitore del software, stanno lavorando intensamente all'analisi dei dati sottratti. Non appena saranno disponibili ulteriori informazioni rilevanti per lei, la informeremo tempestivamente».
A distanza di una settimana dall'attacco informatico, è stata effettuata una verifica lo scorso 7 ottobre presso l'azienda di Reinach, e proprio in questa occasione è emersa una realtà preoccupante: sono stati sottratti dati della Confederazione rilevanti per la sicurezza.

Coinvolti moltissimi dipendenti della Confederazione, ma non gli attuali membri del Consiglio federale
Secondo le valutazioni degli uffici federali che si occupano del caso, Akira sarebbe ora in possesso di informazioni private e sensibili relative a ben oltre centomila persone che lavorano o hanno lavorato per la Confederazione e per aziende a essa vicine.
L'unica grande eccezione riguarda gli attuali membri del Consiglio federale, che non risultano coinvolti. Per il resto, la violazione interessa praticamente tutte le categorie professionali: dal personale delle pulizie agli impiegati dell'amministrazione, dai giudici federali agli ex membri del Governo. Non è stato invece chiarito in quale misura siano coinvolte le persone che sedevano in Consiglio federale nel 2014.
Tra i soggetti interessati figurano anche collaboratori particolarmente esposti, come investigatori impegnati nella lotta alla mafia, agenti dei servizi segreti e soldati delle unità d'élite. Le informazioni sottratte comprendono nomi e cognomi, date di nascita, numeri AVS, indirizzi professionali e privati, dati salariali e, in alcuni casi, coordinate bancarie.
Gli hacker disporrebbero inoltre di numeri di telefono e indirizzi e-mail, sia professionali sia personali, nonché di informazioni sullo stato civile, sui coniugi o partner e, in alcuni casi, persino sui figli delle persone coinvolte. Un insieme di dati che potrebbe essere utilizzato non soltanto per commettere frodi, ma anche per identificare e localizzare persone impegnate in attività particolarmente sensibili per la sicurezza nazionale.
Primi tentativi di truffa
Le conseguenze riguardano anche gli assicurati di Publica. La cassa pensioni ha scritto a oltre 70'000 assicurati attivi, quasi 50'000 pensionati e 50'000 ex assicurati, senza però menzionare il gruppo Akira né la richiesta di riscatto. Le truffe mirate vengono svolte attraverso e-mail, SMS e telefonate: disponendo di dati personali dettagliati, i criminali potrebbero infatti presentarsi in modo credibile come rappresentanti di istituzioni o servizi con cui le vittime hanno realmente rapporti.
La Segreteria di Stato della politica di sicurezza (SEPOS) teme, per esempio, che gli assicurati di Publica possano essere contattati con la richiesta di effettuare presunte «conferme dei dati». Particolarmente vulnerabili sarebbero i pensionati e i loro familiari.
Da un lato, i criminali informatici prendono sempre più spesso di mira le persone anziane; dall'altro, negli archivi sottratti figurano anche i codici IBAN di numerosi beneficiari di rendite. Il pericolo non è quindi soltanto teorico: la SEPOS ha già individuato i primi tentativi di contatto fraudolenti riconducibili al contesto di Publica.